
Formal reicht bei vielen Schweizer Websites ein Opt‑out. Seit dem aktualisierten EDÖB‑Cookie‑Leitfaden führt das in der Praxis aber häufig zu einem echten Consent‑Banner, weil die Aufsicht ein prominentes, technisch wirksames Widerspruchsrecht verlangt. Unsere Empfehlung: Blockieren Sie sofort alle nicht notwendigen Cookies und Skripte, prüfen Sie dann in einem kurzen Audit, welche Tags tatsächlich Einwilligung brauchen. Wer Google‑Diensten, Profiling oder Tracking‑Pixeln setzt, kommt an einem granularen Banner kaum vorbei.
Kurz gesagt:
- Websites mit EU- oder EWR-Zielgruppen benötigen häufiger aktive Zustimmung, da die DSGVO hier strenge Opt-in-Regeln vorschreibt.
- Für Cookies mit Profiling-Potenzial oder bei Verarbeitung sensibler Daten ist eine aktive Einwilligung stets erforderlich, unabhängig von der Gesetzeslage.
- Das technische Blockieren nicht notwendiger Cookies vor Zustimmung ist essenziell, um rechtliche Risiken zu minimieren und Audit-Anforderungen zu erfüllen.
- Der EDÖB-Leitfaden präzisiert den Umgang mit Cookies, fordert prominente Widerspruchsrechte und unterscheidet Cookies nach Risikostufen für unterschiedliche Maßnahmen.
- Bei komplexen Tag-Landschaften und mehreren Tools ist eine externe Unterstützung oft sinnvoll, um die technische Umsetzung sicher und effizient zu realisieren.
Inhaltsverzeichnis
- Schnell‑Check: Braucht Ihre Seite wirklich ein Consent‑Banner?
- Rechtliche Grundlage: FMG, DSG und der EDÖB
- Welche Cookies brauchen eine Einwilligung?
- Technische Umsetzung: Blocking, Preference‑Center und Nachweis
- Google, Drittanbieter und was seit 2024 wichtig wurde
- Praxis‑Checkliste für Entscheider
- Perspektive von Outwork: Was in der Praxis wirklich zählt
- Wie Outwork Sie bei der Umsetzung unterstützt
- Quellen
- FAQ
Schnell‑Check: Braucht Ihre Seite wirklich ein Consent‑Banner?
Nicht jede Website braucht denselben Aufwand. Drei Fragen entscheiden, wie streng Sie vorgehen müssen.
- Bedient die Website Personen in der EU oder im EWR? Sobald messbarer Traffic aus der EU kommt oder Sie gezielt dorthin verkaufen, greift zusätzlich die DSGVO mit ihrer strengeren Opt‑in‑Pflicht. Eine rein schweizerische Klientel unterliegt primär dem Fernmeldegesetz und dem Datenschutzgesetz.
- Setzen Sie Third‑Party‑Tags ein, die Profiling ermöglichen? Retargeting‑Pixel, Werbenetzwerke und viele Analytics‑Tools bauen Nutzerprofile über mehrere Seitenbesuche auf. Das ist die Kategorie, bei der der EDÖB inzwischen am genauesten hinschaut.
- Verarbeiten Sie besonders schützenswerte Daten? Gesundheitsangaben, politische Meinungen oder biometrische Daten verlangen praktisch immer eine aktive Einwilligung, unabhängig davon, wie die Cookie‑Frage sonst ausfällt.
Wenn eine dieser Fragen mit Ja beantwortet wird, reicht ein reiner Opt‑out‑Hinweis nicht mehr aus.
Sofortmaßnahmen für den Notbetrieb:
- Alle nicht technisch notwendigen Cookies und Skripte per Tag‑Manager blockieren, bis eine Entscheidung vorliegt.
- Bestehende Datenschutzerklärung auf Aktualität prüfen, insbesondere die Liste der eingesetzten Dienste.
- Eine Inventarliste aller Cookies und Tracking‑Pixel erstellen, inklusive Anbieter und Zweck.
- Verantwortliche Person für das Thema benennen, meist IT oder Marketing, mit Rückgriff auf externe Rechtsberatung bei Unsicherheiten.
Diese vier Schritte kosten wenig Zeit, verringern aber das unmittelbare Risiko deutlich, bis die eigentliche Umsetzung steht.
Rechtliche Grundlage: FMG, DSG und der EDÖB
Die Schweizer Rechtslage zu Cookies stützt sich auf zwei Gesetze und eine Aufsichtsbehörde, die deren Auslegung prägt.
Art. 45c des Fernmeldegesetzes bildet seit 2007 die zentrale Rechtsgrundlage für Cookies in der Schweiz und sieht im Grundsatz ein Widerspruchsrecht vor, also ein Opt‑out‑Modell. Nutzer müssen demnach informiert werden und die Möglichkeit haben, der Datenverarbeitung zu widersprechen, bevor Cookies gesetzt werden dürfen. Das FMG selbst verlangt kein aktives Anklicken einer Zustimmung, wie es die DSGVO tut.
Das revidierte Datenschutzgesetz, seit September 2023 in Kraft, ergänzt das FMG mit Anforderungen an Verhältnismässigkeit und Transparenz. Websitebetreiber müssen offenlegen, welche Daten zu welchem Zweck erhoben werden, und diese Information leicht zugänglich machen. Das DSG verlangt zudem, dass eine einmal erteilte oder verweigerte Einwilligung nachvollziehbar dokumentiert wird, was in der Praxis eine gespeicherte Consent‑Historie voraussetzt.
Der eigentliche Wendepunkt kam mit dem EDÖB‑Cookie‑Leitfaden, der im Jahr 2025 veröffentlicht und später präzisiert wurde. Dieser Leitfaden ist rechtlich nicht bindend wie ein Gesetz, prägt aber die Aufsichtspraxis maßgeblich. Kernpunkte:
- Ein Punktemodell ordnet Cookies nach Risiko ein: rein funktionale Cookies bleiben unproblematisch, Cookies mit Profiling‑Potenzial verschieben sich Richtung Opt‑in‑Pflicht.
- Ein Widerspruchsrecht muss prominent platziert und technisch tatsächlich wirksam sein. Ein versteckter Link im Footer, der Cookies trotzdem weiterlaufen lässt, genügt nicht mehr.
- Bei hohem Risiko, etwa Profiling über mehrere Domains, verlangt der Leitfaden faktisch eine aktive Zustimmung, wie das Punktemodell im Detail zeigt.
Juristische Fachkommentare werten diese Entwicklung übereinstimmend als Annäherung an DSGVO‑Standards, auch wenn das Schweizer Recht formal beim Opt‑out‑Prinzip bleibt. Wer nur auf das Gesetz schaut und den Leitfaden ignoriert, unterschätzt das tatsächliche Durchsetzungsrisiko. Der EDÖB kann bei Verstößen Untersuchungen einleiten und Empfehlungen aussprechen; bei vorsätzlicher Missachtung von Anordnungen drohen Bussen nach DSG, die im Einzelfall von der Schwere und Wiederholung abhängen.
Welche Cookies brauchen eine Einwilligung?
Nicht jedes Cookie ist gleich riskant. Die Einteilung in drei Stufen hilft, den Aufwand richtig zu dosieren.
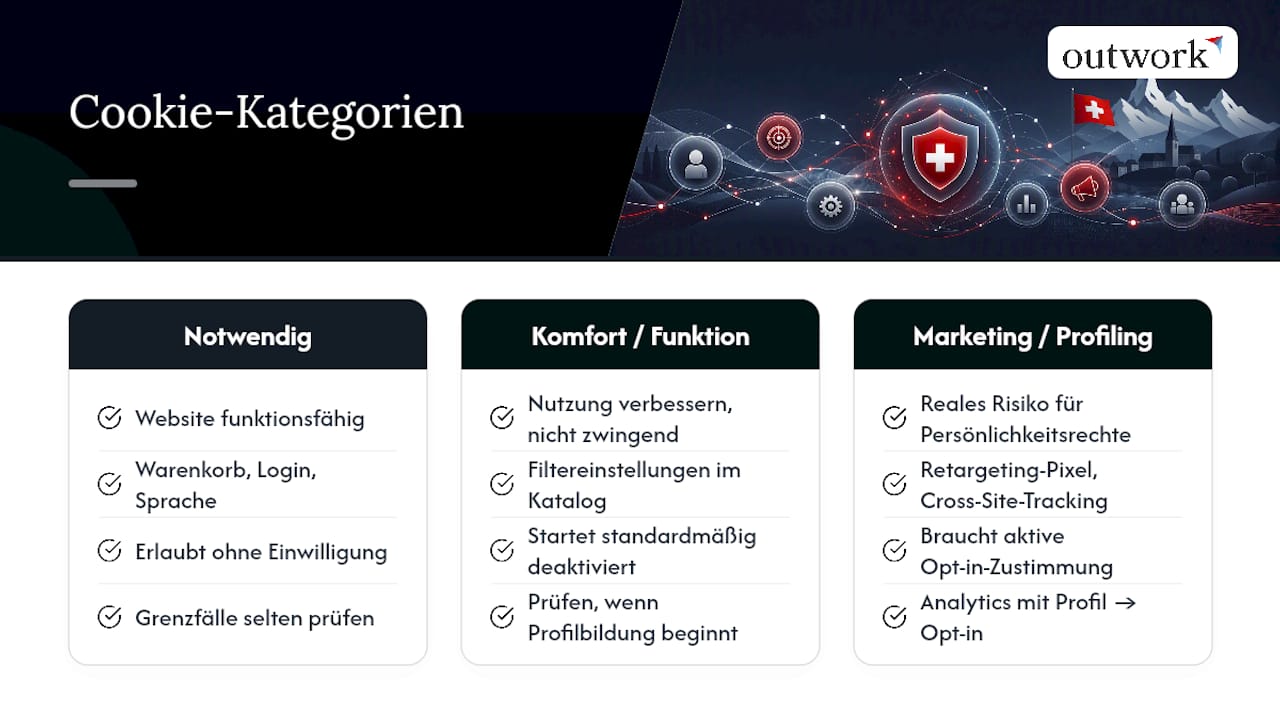
Technisch notwendige Cookies halten eine Website funktionsfähig. Dazu zählen der Warenkorb im Online‑Shop, die Session beim Login oder die gespeicherte Spracheinstellung. Diese Cookies dürfen ohne Einwilligung gesetzt werden, weil die Website ohne sie schlicht nicht funktioniert.
Komfort‑ und Funktionscookies verbessern die Nutzung, sind aber nicht zwingend. Ein Beispiel ist das Merken von Filtereinstellungen in einem Produktkatalog.
Marketing‑ und Profiling‑Cookies sind die kritische Kategorie. Retargeting‑Pixel von Werbenetzwerken, Cross‑Site‑Tracking oder Analyse‑Tools, die individuelle Nutzerprofile über Zeit aufbauen, fallen praktisch immer unter die Opt‑in‑Pflicht. Der EDÖB begründet das damit, dass hier ein reales Risiko für die Persönlichkeitsrechte besteht, nicht nur eine technische Spielerei.
Grenzfälle gibt es reichlich: Ein einfaches Analytics‑Tool ohne Profilbildung kann noch mit Opt‑out durchgehen, dieselbe Software mit aktivierter Cross‑Device‑Verfolgung kippt schnell in die Opt‑in‑Kategorie. Die Faustregel: Je länger die Datenspur, je mehr Anbieter beteiligt sind und je genauer das Profil wird, desto eher braucht es aktive Zustimmung.
Für die Praxis empfiehlt sich ein klarer Grundsatz: Standardmäßig sind nur notwendige Cookies aktiv, alles andere startet deaktiviert. Ein granulares Preference‑Center lässt Besucher dann selbst entscheiden, welche Kategorien sie zulassen.
Profi‑Tipp: Kategorisieren Sie jedes Skript einzeln, nicht nur nach Anbieter. Ein Google‑Dienst kann in einer Konfiguration rein funktional sein und in einer anderen Profiling betreiben, je nachdem, welche Parameter Sie aktivieren.
Technische Umsetzung: Blocking, Preference‑Center und Nachweis
Die rechtliche Einordnung ist die eine Hälfte der Arbeit. Die technische Umsetzung entscheidet, ob das Ganze im Alltag hält.
- Blocking vor Consent einrichten. Jedes nicht notwendige Skript darf erst laden, nachdem die Einwilligung erteilt wurde. Client‑seitig geschieht das über einen Tag‑Manager, der Skripte in einer Warteschlange hält. Robuster ist ein server‑seitiger Ansatz, bei dem der eigene Server als Vermittler auftritt und Daten erst nach Zustimmung an Drittanbieter weiterleitet, was auch bessere Kontrolle über personenbezogene Daten schafft.
- Preference‑Center sauber gestalten. Kategorien müssen einzeln wählbar sein, nicht nur als Alles‑oder‑nichts‑Schalter. Barrierefreiheit gehört dazu: Tastaturbedienung, ausreichender Kontrast, verständliche Sprache statt Juristendeutsch. Vermeiden Sie Dark Patterns wie einen auffällig grünen „Akzeptieren“‑Button neben einem grauen, kaum lesbaren „Ablehnen“‑Link, denn solche Designs machen die Einwilligung im Zweifel ungültig.
- Persistenz und Nachweis sicherstellen. Die getroffene Wahl muss gespeichert werden, inklusive Zeitpunkt und Version des Banners. Ein Widerruf muss genauso einfach sein wie die Zustimmung selbst, nicht drei Klicks tiefer versteckt. Ein Audit‑Trail mit Logeinträgen hilft, wenn die Aufsicht im Beschwerdefall Nachweise verlangt.
- Regelmässig testen. Browser‑Entwicklertools zeigen, ob Skripte tatsächlich blockiert bleiben, bis Zustimmung erfolgt. Jede neue Marketing‑Kampagne bringt oft neue Tags mit, deshalb gehört ein Regressionstest fest in den Rollout‑Prozess.
Profi‑Tipp: Testen Sie Ihr Banner im Inkognito‑Modus mit deaktiviertem Cache. Viele „funktionierende“ Consent‑Lösungen laden Tracking‑Skripte trotzdem, weil ein Cache‑Eintrag aus einer früheren Sitzung übersehen wurde.
Google, Drittanbieter und was seit 2024 wichtig wurde
Google hat seine europäische User‑Consent‑Policy schrittweise auch auf Schweizer Traffic ausgedehnt. In der Praxis heißt das: Google‑Tags wie Analytics, Ads oder Tag Manager dürfen erst nach erteilter Zustimmung vollständig laden, wie mehrere Branchenberichte dokumentieren. Wer diese Vorgabe ignoriert, riskiert nicht nur ein Compliance‑Problem, sondern auch eingeschränkte Werbekonten oder fehlerhafte Messdaten.
Besonders riskant sind folgende Integrationen:
- Retargeting‑Pixel von Werbenetzwerken, die Besucher über mehrere Websites hinweg verfolgen.
- Social‑Media‑Plugins wie eingebettete Like‑Buttons, die schon beim Laden der Seite Daten an den Anbieter senden, bevor überhaupt eine Interaktion stattfindet.
- Heatmap‑ und Session‑Recording‑Tools, die Mausbewegungen und Klicks aufzeichnen und damit weit über reine Statistik hinausgehen.
Als Alternative bieten sich cookielose Analytics‑Lösungen an, die auf aggregierte Daten statt individuelle Profile setzen. Server‑seitiges Tracking ist ein weiterer Weg: Der eigene Server sammelt die Rohdaten und entscheidet erst dort, ob und was an Drittanbieter weitergeht. Viele Schweizer Anbieter entscheiden sich inzwischen pragmatisch dafür, ihre Website gleich nach dem strengeren europäischen Standard zu betreiben, um sowohl Schweizer als auch EU‑Traffic ohne doppelte Logik abzudecken.
Praxis‑Checkliste für Entscheider
Der Aufwand lässt sich grob in drei Phasen gliedern, mit klaren Zuständigkeiten pro Schritt.
- Sofort (diese Woche): Cookie‑Audit durchführen, Notfallblocker für nicht notwendige Skripte aktivieren, Datenschutzerklärung aktualisieren. Verantwortlich: IT gemeinsam mit Marketing.
- Kurzfristig, 2 bis 6 Wochen: Ein Consent‑Management‑System integrieren, Preference‑Center bauen, Blocking‑Regeln testen. Verantwortlich: IT‑Team, oft mit externer Unterstützung bei komplexeren Tag‑Landschaften.
- Mittelfristig, 1 bis 3 Monate: Vendor‑Liste bereinigen, Server‑Side‑Tracking prüfen, Monitoring für neue Tags etablieren. Verantwortlich: Compliance‑Verantwortliche in Abstimmung mit externer Rechtsberatung.
Der Aufwand hängt stark von der Zahl der eingesetzten Drittanbieter ab. Eine einfache Firmenwebsite mit drei bis vier Tools ist in wenigen Tagen konform, ein Online‑Shop mit einem Dutzend Marketing‑Integrationen braucht realistisch mehrere Wochen.
Perspektive von Outwork: Was in der Praxis wirklich zählt
Die meisten Projekte scheitern nicht am Verständnis der Rechtslage, sondern an der technischen Umsetzung. Ein Banner einzubauen ist schnell erledigt, ein Banner, das Skripte tatsächlich blockiert, bis Zustimmung vorliegt, ist die eigentliche Arbeit. Wir sehen bei Kunden regelmässig Consent‑Tools, die zwar sichtbar sind, aber technisch wirkungslos bleiben, weil Tags über einen zweiten Weg trotzdem laden. Wir begleiten Unternehmen bei genau diesem Schritt: von der Server‑Side‑Integration bis zur Anbindung an bestehende Datenschutz‑Prozesse. Unser Fokus liegt dabei nicht auf dem Banner selbst, sondern auf der Architektur dahinter, die im Ernstfall auch einem Audit standhält.
— Outwork
Wie Outwork Sie bei der Umsetzung unterstützt
Outwork ist die praktische Alternative zu einer isolierten Banner‑Lösung: Statt nur ein Consent‑Tool aufzuschalten, bauen wir die technische Architektur dahinter, also Blocking, Server‑Side‑Tracking und Preference‑Center als eine zusammenhängende Lösung statt drei Einzelteile.

Für Websites mit komplexen Tag‑Landschaften, grösseren Online‑Shops oder mehreren Marketing‑Tools lohnt sich ein externer Partner meist schneller als erwartet, weil die internen Teams selten Zeit für die technische Feinarbeit an Softwareintegrationen haben. Ein Partner kann das Cookie‑Audit, die Integration eines Consent‑Management‑Systems, die Umstellung auf server‑seitiges Tracking und den laufenden Support bei neuen Tags oder Anbietern übernehmen. Auch bei mobilen Anwendungen mit eigenen Tracking‑Anforderungen lässt sich die gleiche Logik über unsere App‑Entwicklung abbilden. Wer die eigene Rechtsabteilung entlasten will, findet über unsere Übersicht der Leistungen den passenden Einstiegspunkt für eine erste Bestandsaufnahme.
Quellen
- Aktualisierte Fassung Cookie Leitfaden
- SR 784.10 – Fernmeldegesetz vom 30. April 1997 (FMG) | Fedlex
- EDÖB‑Cookie‑Leitfaden (Datenrecht‑Auszug / PDF)
- Das neue DSG und der Cookie‑Banner‑Wirrwarr: Was gilt denn nun eigentlich? (Hostpoint)
FAQ
Welche Cookie‑Richtlinien gelten in der Schweiz?
Massgeblich sind Art. 45c des Fernmeldegesetzes, der ein Widerspruchsrecht vorsieht, sowie das revidierte Datenschutzgesetz mit Transparenzpflichten. Der EDÖB‑Leitfaden von 2025 verschärft die praktische Auslegung zusätzlich, besonders bei Profiling‑Cookies.
Ist die DSGVO in der Schweiz gültig?
Die DSGVO gilt nicht direkt für rein schweizerische Websites, greift aber, sobald eine Website gezielt Personen in der EU oder im EWR bedient. Schweizer Recht folgt stattdessen dem FMG und dem DSG, orientiert sich in der Praxis aber zunehmend an ähnlichen Standards.
Ist eine Cookie‑Einwilligung notwendig?
Für technisch notwendige Cookies nicht, für Marketing‑ und Profiling‑Cookies in der Regel ja. Der EDÖB verlangt seit 2025 zudem, dass ein Widerspruchsrecht prominent platziert und technisch tatsächlich wirksam ist, nicht nur formal vorhanden.
Ist eine Datenschutzerklärung Pflicht in der Schweiz?
Ja, das revidierte Datenschutzgesetz verpflichtet Websitebetreiber, offenzulegen, welche Daten zu welchem Zweck erhoben werden. Eine unvollständige oder veraltete Erklärung zählt zu den häufigsten Mängeln, die bei Audits auffallen.
Reicht ein einfacher Opt‑out‑Banner noch aus?
Bei rein funktionalen Cookies oft ja, bei Cookies mit Profiling‑Potenzial in der Praxis kaum noch. Der EDÖB‑Leitfaden stuft solche Fälle über sein Punktemodell meist als opt‑in‑pflichtig ein.

