
Ja, cookieloses Tracking ist praxisfähig, wenn Sie privacy-first Analytics mit serverseitigem Tracking und einer DSG- beziehungsweise EDÖB-konformen Consent-Lösung kombinieren. Der EDÖB-Cookie-Leitfaden verlangt bei risikoreichem Profiling ein Opt-in, bei den meisten übrigen Fällen reicht ein wirksames Widerspruchsrecht. Wer Server-Side-Tracking, Consent Mode V2 und ein saubereres Datenschutzkonzept zusammendenkt, bekommt verwertbare Zahlen ohne Rechtsrisiko. Ein kompetenter Dienstleister begleitet genau diesen Umstieg technisch und rechtlich.
Kurz gesagt:
- Ohne Cookies ist Tracking möglich, doch technische Maßnahmen wie Fingerprinting und IP-Aggregation können dennoch Nutzergeräte wiedererkennen.
- Server-Side-Tracking erhöht die Datensicherheit und Umgehungssicherheit gegen Browserblockaden, erfordert aber eine eigene Serverinfrastruktur und gezielte Konfiguration.
- Das europäische und schweizerische Datenschutzrecht stuft Tracking-Technologien nach Risiko ein, wobei hohes Profiling eine ausdrückliche Einwilligung verlangt.
- Der Umstieg auf cookieloses Tracking führt zu Datenverlusten, die durch Modellierung oft um 20 bis 40 Prozent verringert werden können.
- Für den Übergang empfiehlt sich eine strukturierte Vorgehensweise: Cookie-Audit, technische Umsetzung, Dokumentation, Monitoring und eventuell Pilotphase.
Inhaltsverzeichnis
- Was Ist Cookieloses Tracking Wirklich?
- Server-Side Tracking, Pixel, Fingerprinting: Die Technik Im Detail
- Wann Gilt Die Einwilligungspflicht Nach EDÖB Und DSG?
- Wie Genau Ist Cookieloses Tracking Wirklich?
- So Gehen Sie Schritt Für Schritt Vor
- Welches Setup Passt Zu Ihrem Unternehmen?
- Was Wir Aus Bisherigen Projekten Gelernt Haben
- Unterstützung Beim Umstieg Auf Datenschutzfreundliches Tracking
- Quellen
- FAQ
Was Ist Cookieloses Tracking Wirklich?
Cookieloses Tracking bezeichnet Methoden, die Nutzerverhalten messen, ohne persistente clientseitige Identifikatoren wie Third-Party-Cookies zu setzen. Statt eines Cookies im Browser stützt sich die Messung auf serverseitige Signale, aggregierte IP-Daten, Pings oder statistische Modellierung.
Man unterscheidet grob zwei Ansätze: stateless Verfahren, die keine Nutzeridentität über Sitzungen hinweg speichern, etwa aggregierte Analytics ohne Wiedererkennung. Und stateful Verfahren, die trotzdem eine Form von Identität bilden, etwa über Server-Side-Sessions oder Fingerprinting.
Ein verbreiteter Irrtum: cookieless heißt nicht automatisch anonym. Auch ohne Cookie lässt sich ein Gerät über andere Merkmale wiedererkennen.
- Server-Side Tracking: Datenverarbeitung läuft über einen eigenen Server statt direkt im Browser.
- Fingerprinting: Gerät wird über Kombination aus Bildschirmauflösung, Schriftarten und Browser-Merkmalen identifiziert.
- IP-Aggregation: Nutzerdaten werden zu Gruppen zusammengefasst, keine Einzelverfolgung.
- Modellierung: Fehlende Datenpunkte werden statistisch aus vorhandenen Signalen rekonstruiert.
Wer eine der Techniken einsetzt, muss trotzdem die üblichen Transparenzpflichten der Datenschutzerklärung erfüllen.
Server-Side Tracking, Pixel, Fingerprinting: Die Technik Im Detail
Serverseitiges Tracking verlagert die Datenverarbeitung von einem Google Tag Manager-Container im Browser auf einen eigenen Server. Eine eigene Subdomain wie tracking.ihre-marke.ch ist dabei kein nettes Extra, sondern der entscheidende Baustein: Sie macht den Tracking-Server robuster gegen Adblocker und Browser-Schutzmechanismen wie Safaris ITP, weil die Anfrage wie ein normaler First-Party-Request aussieht.
Die einzelnen Methoden im Überblick:
- Server-Side Tracking: Daten laufen über eine eigene Serverinstanz, bevor sie an Google Analytics, Meta oder andere Empfänger weitergehen. Das erlaubt Datenredaktion, also IP-Kürzung oder Maskierung persönlicher Daten, vor dem externen Versand.
- Pixel und Ping: Ein unsichtbares Bild oder ein HTTP-Ping meldet ein Ereignis an den Server, ohne dass ein Skript im Browser laufen muss. Nachteil: Ohne zusätzliche Identifikatoren bleiben Sitzungen schwer verkettbar.
- IP-Aggregation: IP-Adressen werden zu Regionen oder Netzblöcken zusammengefasst statt einzeln gespeichert. Das schützt die Privatsphäre, kostet aber Präzision bei kleinen Nutzergruppen.
- Fingerprinting: Die Kombination aus Geräteparametern erzeugt eine quasi eindeutige Signatur. Die EFF warnt seit Jahren vor der Invasivität dieser Technik, und rechtlich gilt sie in der Schweiz denselben Risikoregeln wie Cookies.
- Modellierung: Fehlende Conversions werden aus vorhandenen Daten hochgerechnet, ähnlich wie Google es bei Consent Mode macht.
Der Infrastrukturaufwand ist real: Ein Server-Side-Setup braucht DevOps-Ressourcen für Hosting, Wartung und Monitoring, meist einen mittleren Projektaufwand über mehrere Wochen.
Profi-Tipp: Betreiben Sie den Tracking-Server möglichst auf einer eigenen Subdomain mit EU- oder Schweizer Hosting. Das verbessert nicht nur die Datenqualität, sondern vereinfacht auch die Argumentation gegenüber der Datenschutzbehörde bei grenzüberschreitenden Datenflüssen.
Wann Gilt Die Einwilligungspflicht Nach EDÖB Und DSG?
Der EDÖB-Leitfaden ordnet Tracking-Technologien nach Risiko und liefert ein Stufenmodell: notwendige Cookies, Opt-out-fähige Cookies und Opt-in-pflichtige Verfahren. Wo genau eine Technik einsortiert wird, hängt vom Profiling-Risiko ab.
- Notwendig: Session-Cookies für Login oder Warenkorb, keine Einwilligung nötig.
- Opt-out ausreichend: Einfache Reichweitenmessung ohne websiteübergreifendes Tracking.
- Opt-in erforderlich: Website-übergreifendes Tracking, Profilbildung mit hohem Risiko, etwa personalisierte Werbung über mehrere Domains hinweg.
Entscheidend ist dabei nicht, ob ein Cookie gesetzt wird, sondern ob eine Profilbildung mit hohem Risiko stattfindet. Fingerprinting fällt laut EDÖB unter dieselben Regeln wie klassische Cookies, weil die Behörde eine technologie-neutrale Perspektive verfolgt.
In der Praxis reicht ein formaler Hinweis in der Datenschutzerklärung oft nicht aus. HÄRTING weist darauf hin, dass auch bei einer formal zulässigen Opt-out-Regelung ein sichtbares, technisch wirksames Preference-Center erwartet wird. Ein Widerspruchsrecht muss außerdem tatsächlich etwas bewirken: Klickt jemand auf „Ablehnen“, darf danach kein Tracking-Signal mehr an Drittsysteme fließen. Wer das nur textlich verspricht, aber technisch nicht umsetzt, verstößt gegen die Vorgaben des Leitfadens.
Wie Genau Ist Cookieloses Tracking Wirklich?
Wer von Cookie-basiertem Tracking auf cookielose Verfahren umsteigt, muss mit Datenlücken rechnen, nicht mit einem lückenlosen Ersatz. Mehrere Faktoren sorgen dafür, dass ein Teil der Signale verloren geht:
- Nutzer, die Cookies aktiv ablehnen, fehlen in der Auswertung komplett, sofern kein Ersatzsignal existiert.
- Safaris Intelligent Tracking Prevention (ITP) und ähnliche Browser-Schutzmechanismen blockieren viele klassische Tracking-Skripte von vornherein.
- Adblocker greifen oft schon bei bekannten Tracking-Domains, bevor überhaupt eine Anfrage rausgeht.
- Cross-Device-Tracking, also das Verknüpfen von Smartphone- und Desktop-Sitzungen derselben Person, wird ohne Cookie deutlich schwerer.
Server-Side-Tracking kann einen Teil dieser Lücke schließen. Fachartikel zeigen, dass sich dadurch in vielen Fällen 20 bis 40 % der sonst verlorenen Konversionsdaten zurückgewinnen lassen, verglichen mit einer rein clientseitigen Lösung. Das ist kein Ersatz für hundertprozentige Genauigkeit, aber ein Unterschied, der bei knappen Werbebudgets zählt. Wichtig bleibt regelmäßiges Modell-Monitoring: Wer auf Modellierung setzt, sollte die Schätzwerte periodisch gegen echte Kontrollgruppen validieren, statt sich blind auf ein einmal kalibriertes Modell zu verlassen.
So Gehen Sie Schritt Für Schritt Vor
Ein Umstieg auf datenschutzfreundliches Tracking lässt sich in einer klaren Reihenfolge abarbeiten, statt alles gleichzeitig anzufassen.
- Audit durchführen: Erstellen Sie ein vollständiges Cookie-Inventory und ordnen Sie jede Technologie der EDÖB-Risikoskala zu.
- Entscheidung treffen: Wählen Sie zwischen komplett cookielosem Tracking oder einem Hybridmodell aus privacy-first Analytics plus Consent-Management-Plattform (CMP).
- Technik aufsetzen: Server-Side-Tagging über eine Custom Domain implementieren, Consent Mode V2 mit Default „denied“ konfigurieren und eine Datenredaktion vor externen Transfers einrichten.
- Dokumentation aktualisieren: Datenschutzerklärung, Präferenzzentrum und Widerrufsmechanismus müssen zusammenpassen und dürfen sich nicht widersprechen.
- Monitoring einrichten: Vergleichen Sie KPIs vor und nach der Migration, um Datenausfälle früh zu erkennen.
Profi-Tipp: Ein häufiger Fehler bei der technischen Umsetzung: Der Consent Mode V2 wird versehentlich nicht auf „denied“ als Standard gesetzt. Prüfen Sie das explizit im Code, nicht nur im Tag-Manager-Interface, denn genau dort passieren die meisten Entwicklerfehler.
Für die Governance-Seite lohnt sich ein Blick auf eine strukturierte Pilot-Roadmap, bevor die Migration in die Breite geht.
Welches Setup Passt Zu Ihrem Unternehmen?
Nicht jedes Unternehmen braucht die gleiche Tiefe an Infrastruktur. Die passende Lösung hängt stark von Budget, technischer Reife und Datenmenge ab.
- KMU: Ein schlankes, cookieloses Setup ohne nicht notwendige Cookies verursacht die geringsten Kosten, liefert aber auch die geringste Granularität bei der Auswertung.
- Mittelstand: Privacy-first Analytics kombiniert mit einer CMP ist meist der beste Kompromiss zwischen Messqualität und Compliance-Aufwand.
- Enterprise: Server-Side-Tracking mit Datenredaktion auf Servern innerhalb der EU oder Schweiz liefert die beste Datenqualität, verlangt dafür aber deutlich mehr Aufwand bei Aufbau und Pflege.
Wer zwischen zwei Analytics-Welten schwankt, etwa GA4 gegenüber Matomo, sollte diese Entscheidung ohnehin mit dem Setup verknüpfen: Matomo lässt sich in der Schweiz oder EU hosten und eignet sich gut für ein datenschutzfreundliches Grundgerüst, während GA4 stärker auf Consent Mode und Modellierung setzt, um Lücken zu füllen. Eine Marktübersicht zu Analytics-Alternativen zeigt, wie unterschiedlich Anbieter das Thema Datenschutz priorisieren.
Was Wir Aus Bisherigen Projekten Gelernt Haben
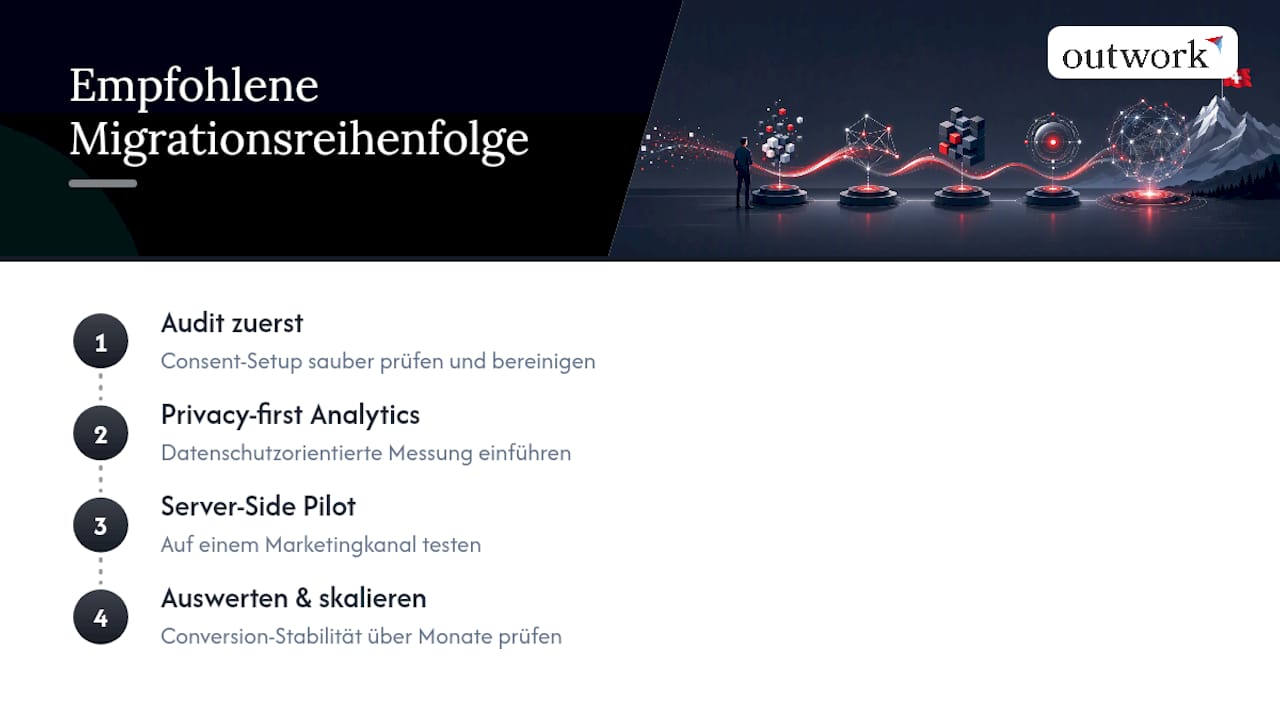
Wir haben viele Kunden begleitet, darunter mehrere Server-Side-Migrationen, und ein Muster zieht sich durch fast alle Projekte: Wer zuerst ein saubereres Consent-Setup baut und erst danach an Server-Side-Infrastruktur denkt, kommt schneller ans Ziel als Firmen, die beides gleichzeitig stemmen wollen.
Unsere Empfehlung ist unspektakulär, aber wirksam: Audit zuerst, dann privacy-first Analytics einführen, dann Server-Side als Pilotprojekt auf einem einzelnen Marketingkanal testen. Die meisten Umstellungen dieser Art dauern einige Wochen bis wenige Monate, abhängig von der Zahl der angebundenen Systeme. Der Erfolg zeigt sich nicht sofort in Traffic-Zahlen, sondern in der Stabilität der Conversion-Daten über die folgenden Monate.
Unterstützung Beim Umstieg Auf Datenschutzfreundliches Tracking
Ein Umstieg auf cookieloses Tracking scheitert selten an der Idee, sondern an der Umsetzung: falsch konfigurierte Consent-Defaults, ein Server-Side-Setup ohne eigene Domain, oder eine Datenschutzerklärung, die nicht zum tatsächlichen technischen Verhalten passt. Ein erfahrener Anbieter übernimmt genau diese Lücke zwischen rechtlicher Anforderung und funktionierendem Code.

Wir prüfen zuerst Ihr bestehendes Cookie-Inventory und ordnen jede Technologie der EDÖB-Risikoskala zu. Danach folgt der technische Teil: Aufbau einer Server-Side-Instanz auf eigener Subdomain, Hosting in der EU oder Schweiz, Integration einer Consent-Management-Plattform mit korrekt konfiguriertem Consent Mode V2, und ein DSG-Review der Datenschutzerklärung. Am Ende steht ein funktionierendes System, keine reine Beratungsfolie. Wer diesen Weg gehen will, findet auf der Seite zur Softwareentwicklung den passenden Einstiegspunkt für ein Erstgespräch zum eigenen Setup.
Quellen
Wer tiefer in die rechtliche und technische Materie einsteigen will, findet die wichtigsten Grundlagen in folgenden Quellen:
- EDÖB-Cookie-Leitfaden 2025: Das ändert sich – PrivacyBee
- Datenrecht
- Neue Schweizer Leitlinien des EDÖB zu Cookies – ohne Banner geht’s nicht mehr! | HÄRTING
- Server Side Tracking: Vollständiger Leitfaden – A-Track
FAQ
Sind Tracking-Cookies in der Schweiz verboten?
Nein, Cookies sind nicht generell verboten. Der EDÖB verlangt aber je nach Risiko eine Einwilligung, ein technisch wirksames Widerspruchsrecht oder gar keine Erlaubnis, wenn der Cookie technisch notwendig ist.
Wie kann ich Cookie-Tracking vermeiden?
Sie ersetzen clientseitige Cookies durch serverseitiges Tracking, IP-Aggregation oder Modellierung und kombinieren das mit einer Consent-Management-Plattform, die Nutzerpräferenzen technisch durchsetzt statt nur zu dokumentieren.
Geht Webanalyse auch ganz ohne Cookies?
Ja. Privacy-first Analytics-Lösungen wie Matomo im datenschutzfreundlichen Modus oder serverseitig konfigurierte Setups liefern brauchbare Zahlen ohne persistente clientseitige Identifikatoren, allerdings mit gewissen Messlücken bei Cross-Device-Auswertungen.
Soll ich Cookies akzeptieren oder ablehnen?
Das hängt vom Anbieter und Zweck ab. Notwendige Cookies für Login oder Warenkorb sind unkritisch, während Cookies für websiteübergreifendes Profiling ein höheres Datenschutzrisiko bergen und laut EDÖB oft eine bewusste Einwilligung erfordern.

