
Für die meisten kleinen und mittleren Unternehmen ist eine Kombination aus SaaS-Anwendungen und einer Hybrid-Strategie der richtige Ausgangspunkt: unkritische Prozesse laufen bei etablierten Hyperscalern, sensible Daten bleiben in einer Swiss Cloud oder Private-Umgebung. Sobald revDSG-relevante Daten im Spiel sind, entscheidet die Rechtslage mit, nicht nur der Preis. Wer unsicher ist, wo die eigene Grenze liegt, sollte das vor der nächsten Vertragsverlängerung mit einem Audit klären lassen.
Kurz gesagt:
- Unternehmen sollten bei Cloud-Strategien eine hybride Nutzung verfolgen, bei sensiblen Daten eher eine Schweizer Umgebung wählen und vorher ein Audit durchführen.
- Das revidierte Datenschutzgesetz verlangt klare Vereinbarungen im Auftragsverarbeitungsvertrag und reduziert die Haftung für Unternehmen bei Cloud-Daten.
- Der richtige Cloud-Anbieter muss neben Kosten auch Support-Standort, Sicherheitszertifikate und Exit-Klauseln sorgfältig prüfen.
- Für kritische oder sensitive Daten sind Private oder Sovereign-Clouds meist die sicherere Wahl, die sich bereits innerhalb von zwei bis drei Jahren lohnen.
- Die Migration in die Cloud sollte gut geplant, priorisiert und schrittweise erfolgen, um teure Fehler und Automatisierungsverluste zu vermeiden.
Inhaltsverzeichnis
- Welchen Nutzen bringen Cloud-Lösungen für Unternehmen wirklich?
- Welche Cloud-Modelle gibt es und welches passt zu welchem Workload?
- Was verlangt das revDSG von Unternehmen in der Cloud?
- Wer trägt welche Verantwortung: Was bedeutet Shared Responsibility?
- Wie wählt man den richtigen Cloud-Anbieter aus?
- Wie gelingt die Migration in die Cloud ohne teuren Fehlstart?
- Outwork-Perspektive: Wann lohnt sich Hybrid oder Sovereign wirklich?
- Ein zuverlässiger Partner begleitet Sie von der Cloud-Strategie bis zum laufenden Betrieb
- Quellen
- FAQ
Welchen Nutzen bringen Cloud-Lösungen für Unternehmen wirklich?
Der Nutzen von Cloud-Lösungen für Unternehmen zeigt sich zuerst in der Geschwindigkeit: Ein neuer Standort braucht keine eigene Serverhardware mehr, ein zusätzliches Team bekommt binnen Stunden Zugriff auf dieselben Systeme. Das ist der eigentliche Wert unternehmerischer Cloud-Dienste gegenüber klassischer On-Premise-IT. Skalierung nach oben und unten wird zur Frage des Vertrags, nicht der Beschaffung.
Planbare Kosten sind der zweite Treiber. Statt einer grossen Investition in Server und Lizenzen zahlen Unternehmen monatlich nach Nutzung, was die Liquiditätsplanung erheblich vereinfacht. Dazu kommt die Zusammenarbeit über Standorte hinweg: Cloud-basierte Geschäftslösungen erlauben es Teams, gleichzeitig an denselben Dokumenten zu arbeiten, unabhängig davon, ob jemand im Büro, im Homeoffice oder beim Kunden sitzt.
Typische erste Schritte in die Cloud sehen bei KMU fast immer ähnlich aus:
- Bürosoftware und E-Mail als SaaS-Paket – meist der erste Umstieg überhaupt
- Buchhaltungs- und Rechnungssoftware als cloudbasierter Dienst
- CRM-Systeme für Vertrieb und Kundenkontakt
- Kollaborationstools für Projektmanagement und Dateiaustausch
Cloud-Adoption bei Schweizer KMU: Marktanalysen zeigen, dass Schweizer KMU heute meist eine Mischung aus Hyperscalern mit Rechenzentren in der Schweiz und spezialisierten Swiss-Cloud-Anbietern nutzen statt sich auf einen einzigen Anbietertyp festzulegen. Diese Multi-Cloud-Realität ist kein Zufall, sondern die pragmatische Antwort auf unterschiedliche Datensensibilität innerhalb desselben Unternehmens.
Welche Cloud-Modelle gibt es und welches passt zu welchem Workload?
Bevor ein KMU über Anbieter spricht, muss die Modellfrage geklärt sein. Zwei Achsen entscheiden: das Service-Modell (was wird bereitgestellt) und das Bereitstellungsmodell (wo läuft es und wer kontrolliert es).
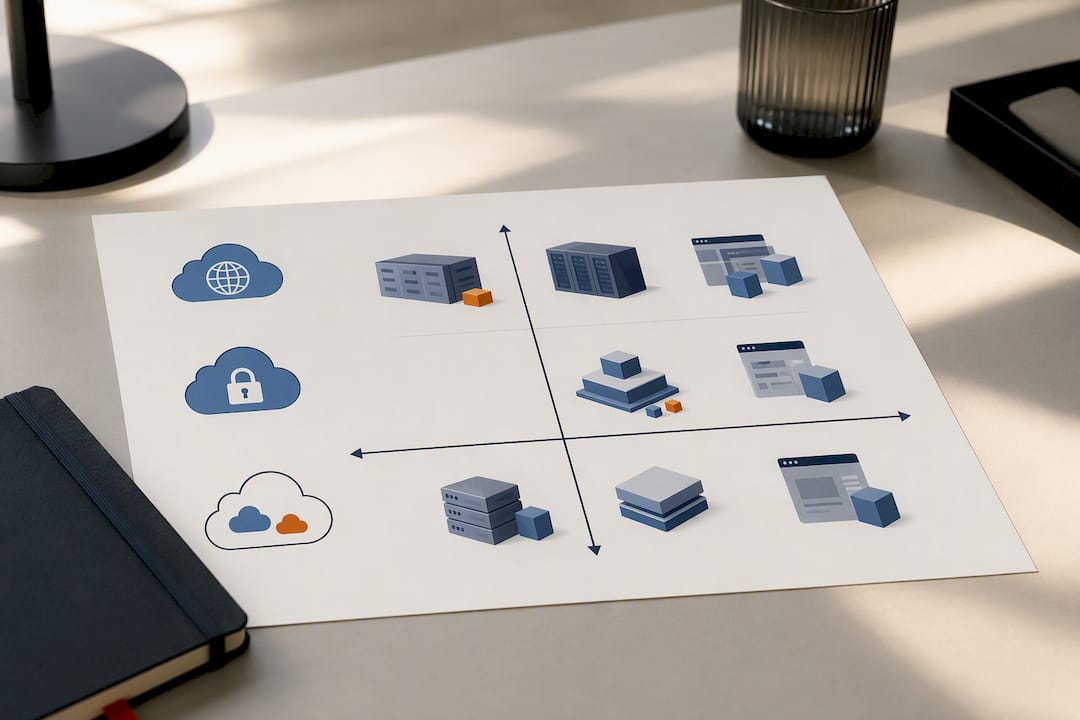
Bei den Service-Modellen unterscheidet man, wie Microsoft es in seiner Cloud-Dokumentation beschreibt, drei Stufen: SaaS liefert fertige Anwendungen wie E-Mail oder Buchhaltung, PaaS stellt eine Entwicklungsumgebung für eigene Software bereit, und IaaS liefert nur die Rechenleistung, Server und Netzwerkinfrastruktur, um die sich das Unternehmen selbst kümmert. Für die meisten KMU ist SaaS der Einstieg, PaaS wird relevant, sobald eigene Software entsteht, und IaaS bleibt meist Spezialfällen mit hohem Kontrollbedarf vorbehalten.
Bei der Bereitstellung wird es strategischer:
- Public Cloud: günstig, schnell verfügbar, ideal für unkritische Standardprozesse ohne strenge Datenschutzanforderung.
- Private Cloud: dedizierte Infrastruktur, mehr Kontrolle, höhere Kosten, sinnvoll für sensible Kerndaten.
- Hybrid Cloud: Mischform, bei der sensible Daten lokal oder in der Swiss Cloud bleiben, während skalierbare Standardworkloads bei Hyperscalern laufen.
- Sovereign / Swiss Cloud: Daten bleiben vollständig unter Schweizer Rechtshoheit, was besonders für regulierte Branchen zählt.
Eine pragmatische Faustregel: Buchhaltung und E-Mail dürfen meist in die Public Cloud, Kundendaten mit Personenbezug gehören in eine Schweizer Umgebung, und alles, was branchenspezifischer Regulierung unterliegt, gehört in eine Sovereign- oder Private-Lösung. Convotis beschreibt, dass Sovereign-Cloud-Lösungen in Schweizer Rechenzentren genau diese Kontrolle über Audit-Fähigkeit und Zugriffsrechte ermöglichen.
Was verlangt das revDSG von Unternehmen in der Cloud?
Das revidierte Datenschutzgesetz hat die Anforderungen an Schweizer Unternehmen deutlich verschärft, seit es in Kraft ist. Cloud-Nutzung bleibt erlaubt, aber die Verantwortung für die Datensicherheit verbleibt beim Unternehmen selbst, nicht beim Cloud-Anbieter. Das ist der Punkt, den viele Geschäftsführer unterschätzen: Wer Daten in die Cloud verlagert, gibt keine Haftung ab.
Nach Art. 61 revDSG drohen bei vorsätzlicher Verletzung der Datenschutzpflichten Bussen bis zu CHF 250’000. Diese Zahl allein sollte jeden Entscheider dazu bringen, den Auftragsbearbeitungsvertrag (ADV) mit dem Cloud-Anbieter genau zu lesen, statt ihn nur zu unterschreiben.
Ein ADV muss mindestens diese Punkte regeln:
- Zweck und Umfang der Datenbearbeitung, klar abgegrenzt
- Ort der Datenspeicherung und mögliche Sublieferanten
- Technische und organisatorische Massnahmen (TOM) des Anbieters
- Meldepflichten bei Datenschutzverletzungen und Reaktionsfristen
- Löschungs- und Rückgabepflichten bei Vertragsende
Bei den TOM lohnt sich ein Blick auf Verschlüsselung im Ruhezustand und bei der Übertragung, auf Zugriffskontrollen und auf die Frage, wie oft der Anbieter seine Massnahmen extern prüfen lässt. Die Datenresidenz, also der physische Serverstandort, beeinflusst dabei direkt das Haftungsrisiko: Ein Anbieter mit Rechenzentrum in der Schweiz reduziert die Komplexität bei ausländischen Zugriffsansprüchen erheblich.
Profi-Tipp: Lassen Sie sich vom Anbieter nicht nur die TOM-Beschreibung schicken, sondern verlangen Sie den letzten Audit-Bericht oder Zertifizierungsnachweis. Ein Marketingversprechen zur Sicherheit ist kein juristisch belastbares Dokument. Mehr zu sicherer Softwarearchitektur und Datenschutz in der Praxis findet sich in unserem Beitrag zur Datensicherheit in der Softwareentwicklung.
Wer trägt welche Verantwortung: Was bedeutet Shared Responsibility?
Cloud-Sicherheit funktioniert nach einem geteilten Modell: Der Anbieter sichert die Infrastruktur, das Unternehmen sichert seine Konfiguration, seine Zugriffe und seine Daten. Diese Aufteilung wird in der Praxis oft missverstanden, meist mit teuren Folgen.
Wichtige Bausteine, die ein KMU selbst verantwortet:
- Identity- und Access-Management (IAM): Wer darf auf welche Systeme zugreifen, mit welchen Rechten und wie wird das regelmässig überprüft.
- Verschlüsselung mit eigenem Schlüsselmanagement: Key-Management-Systeme (KMS) oder Hardware-Sicherheitsmodule (HSM) sorgen dafür, dass selbst der Cloud-Anbieter Daten nicht ohne Weiteres lesen kann.
- Rollenbasierte Zugriffskontrolle (RBAC): Rechte werden nach Funktion vergeben, nicht nach Person, was bei Personalwechseln die Fehleranfälligkeit senkt.
- Protokollierung und Überwachung: SIEM-Systeme (Security Information and Event Management) und lückenlose Audit-Logs machen ungewöhnliche Aktivitäten nachvollziehbar.
- Patch-Management: Auch in der Cloud müssen Anwendungen und Konfigurationen aktuell gehalten werden, das übernimmt selten automatisch der Anbieter allein.
Bei Zertifikaten zählt weniger das Logo auf der Anbieter-Website als die tatsächliche Prüftiefe. ISO 27001 zeigt ein funktionierendes Sicherheitsmanagementsystem, ein aktueller Penetrationstest-Bericht zeigt, dass es auch hält. Nach Einschätzung von Rechtsexperten sind vertraglich zugesicherte Log- und Zugriffsnachweise für die Audit-Readiness oft wichtiger als allgemeine Sicherheitsversprechen. Wer diese Prozesse strukturiert aufbauen will, findet Orientierung in unserem Leitfaden zur Data Governance für KMU.
Wie wählt man den richtigen Cloud-Anbieter aus?
Ein Anbietervergleich sollte nicht bei der Preisliste beginnen, sondern bei den Fragen, die später teuer werden können, wenn sie ungeklärt bleiben.
- Kostenmodell prüfen: Nutzungsabrechnung sieht auf dem Papier fair aus, wird aber schnell unübersichtlich. Fragen Sie explizit nach Egress-Kosten (Gebühren für den Datenexport) und versteckten Zusatzkosten für Support-Level oder Backup-Speicher.
- SLA im Detail lesen: Verfügbarkeitsgarantie allein reicht nicht. Verlangen Sie klare Angaben zu RTO (Recovery Time Objective, wie schnell ein System nach einem Ausfall wieder läuft) und RPO (Recovery Point Objective, wie viel Datenverlust im Ernstfall toleriert wird).
- Support-Standort klären: Sitzt der Support in der Schweiz, in der EU oder ausserhalb? Das beeinflusst Reaktionszeiten und im Streitfall auch das anwendbare Recht.
- Eskalationswege festlegen: Wer ist bei einem kritischen Ausfall in 30 Minuten erreichbar, und über welchen Kanal?
- Datenresidenz vertraglich fixieren: Nicht nur “in Europa”, sondern konkret benennen, in welchem Land die Daten liegen.
- Audit-Rechte sichern: Das Recht, selbst oder über einen externen Prüfer die Sicherheitsmassnahmen zu kontrollieren, gehört in den Vertrag, nicht in eine mündliche Zusage.
- Exit-Szenario klären: Wie kommen Sie im Kündigungsfall an Ihre Daten, in welchem Format, und was kostet die Datenrückgabe.
Profi-Tipp: Fragen Sie jeden Anbieter direkt nach den Kosten für einen kompletten Datenexport, bevor Sie unterschreiben. Diese Zahl fehlt in fast jeder Preisübersicht, entscheidet aber, wie leicht Sie später wechseln können. Solche Exit-Klauseln sind oft der Unterschied zwischen einer flexiblen Cloud-Strategie und einem Anbieter, an den man sich faktisch bindet.
Wie gelingt die Migration in die Cloud ohne teuren Fehlstart?
Eine Migration scheitert selten an der Technik, meistens am fehlenden Plan. Ein strukturiertes Vorgehen in fünf Schritten reduziert das Risiko erheblich:
- Analyse: Welche Systeme und Daten existieren, wie sensibel sind sie, welche Abhängigkeiten gibt es zwischen ihnen.
- Priorisierung: Nicht alles muss gleichzeitig migrieren. Unkritische Standardanwendungen zuerst, sensible Kernsysteme mit mehr Vorlauf.
- Pilotprojekt: Ein einzelner Bereich oder Prozess wird zuerst umgestellt, um Erfahrungen zu sammeln, bevor der Rollout unternehmensweit erfolgt.
- Migration: Die eigentliche Umstellung, idealerweise ausserhalb der Stosszeiten und mit Rückfalloption.
- Betrieb: Laufende Überwachung, Optimierung und Schulung, damit die neue Umgebung tatsächlich genutzt wird.
Ein Fehler zieht sich durch viele gescheiterte Projekte: Bestehende Prozesse werden unverändert in die Cloud kopiert, statt sie vorher zu überarbeiten. Ein reines Lift-and-Shift verschiebt oft nur die alten Probleme in eine neue Umgebung, ohne das eigentliche Automatisierungspotenzial zu heben. Wer Prozesse vor der Migration optimiert, holt aus derselben Cloud-Investition deutlich mehr heraus.
Beim Betrieb stehen drei Modelle zur Wahl: vollständig Managed durch einen externen Partner, Co-Managed mit geteilter Verantwortung, oder Eigenbetrieb mit eigenem IT-Team. Für die meisten KMU ohne grosse interne IT-Abteilung ist Co-Managed der praktikabelste Mittelweg. Wer parallel eine Website- oder Systemmigration plant, findet in diesem Leitfaden zur Site-Migration zusätzliche Praxishinweise zu URL-Struktur und Rankingerhalt.
Outwork-Perspektive: Wann lohnt sich Hybrid oder Sovereign wirklich?
Aus unserer Projekterfahrung sehen wir ein wiederkehrendes Muster: KMU, die ausschliesslich auf Kosten optimieren, wählen fast automatisch Public Cloud für alles. Das funktioniert, bis die erste Anfrage einer Aufsichtsbehörde oder eines grösseren Kunden nach Datenresidenz-Nachweisen kommt. Dann wird nachträglich migriert, teurer und unter Zeitdruck.
Unsere Empfehlung zu Hybrid- oder Sovereign-Lösungen fällt fast immer dann, wenn Personendaten mit Gesundheits-, Finanz- oder Kinderbezug verarbeitet werden, oder wenn ein Kunde selbst regulierten Branchen zuliefert. In solchen Fällen zahlt sich die höhere Anfangsinvestition in eine Swiss-Cloud-Umgebung durch geringere Audit-Aufwände und weniger Haftungsrisiko meist innerhalb der ersten zwei bis drei Jahre aus.
Bei Prozessautomatisierung sehen wir regelmässig, dass Unternehmen erst nach der Cloud-Migration merken, wie viel manuelle Arbeit sich eliminieren lässt, etwa bei wiederkehrender Dateneingabe oder Rechnungsfreigaben. Mehr dazu in unserem Beitrag zur Prozessautomatisierung für Entscheider. Mit einer grossen Anzahl Kunden begleiten wir diesen Weg von der ersten Strategieberatung bis zum laufenden Betrieb, nicht nur bei der einmaligen Migration.
— Outwork
Ein zuverlässiger Partner begleitet Sie von der Cloud-Strategie bis zum laufenden Betrieb
Ein erfahrener Anbieter unterstützt KMU, die Cloud-Entscheidungen nicht dem Zufall überlassen wollen, mit maßgeschneiderten Lösungen, die zu ihrer Datenlage und Branche passen, von der ersten Analyse bis zum Managed-Betrieb.

Unser Leistungsspektrum deckt die ganze Kette ab: strategische Beratung zur Modellwahl, Migrationsbegleitung, individuelle SaaS-Entwicklung für eigene Cloud-Produkte und laufender technischer Support danach. Wenn Sie unsicher sind, ob Ihre aktuelle Cloud-Umgebung revDSG-konform aufgestellt ist, oder ob ein Pilotprojekt für einen einzelnen Geschäftsbereich sinnvoll wäre, lohnt sich ein unverbindliches Erstgespräch. Fordern Sie über Outwork ein Angebot für ein Cloud-Audit oder eine Migrationsberatung an und klären Sie in einem ersten Termin, welches Modell zu Ihrem Datenprofil passt.
Quellen
- Cloud-Lösungen: Was ist datenschutzrechtlich erlaubt? — Weka
- Cloud Computing: Vorteile, Risiken und die richtige Strategie für Schweizer KMU — Die Wirtschaft
- Cloud-Test: Die 10 besten Cloud-Speicher 2026 im Vergleich — Heise
FAQ
Welches ist die beste Cloud-Lösung für Unternehmen?
Es gibt keine einzelne beste Lösung, sondern eine passende Kombination je nach Datensensibilität. Für Standardprozesse eignet sich meist SaaS in der Public Cloud, für Personendaten mit Bezug zum revDSG empfiehlt sich eine Hybrid- oder Swiss-Cloud-Lösung.
Welche Beispiele gibt es für Cloud-Lösungen?
Typische Beispiele sind Bürosoftware-Pakete, cloudbasierte Buchhaltung, CRM-Systeme für Kundenverwaltung und individuell entwickelte SaaS-Anwendungen für spezifische Geschäftsprozesse. Outwork entwickelt solche individuellen SaaS-Lösungen direkt für Unternehmensbedürfnisse.
Welche Anbieter von Cloud-Lösungen gibt es?
Der Markt reicht von grossen Hyperscalern mit Rechenzentren in der Schweiz bis zu spezialisierten Swiss-Cloud-Anbietern mit vollständiger Datenhoheit. Marktvergleiche empfehlen, Serverstandort, Verschlüsselung und Preistransparenz vor der Entscheidung genau zu prüfen.
Welche Backup-Lösungen gibt es für Unternehmen?
Gängig sind automatisierte Cloud-Backups mit definierten Wiederherstellungszeiten (RTO) und maximal tolerierbarem Datenverlust (RPO), oft ergänzt durch eine zweite Kopie in einer geografisch getrennten Region. Bei sensiblen Daten sollte die Backup-Kopie denselben Datenresidenz-Anforderungen unterliegen wie die Produktivdaten selbst.

